Ingeniería social: cuando el ataque no está en el ordenador, sino en nuestra cabeza
Hay una frase que utilizamos muchísimo en ciberseguridad y que, cuanto más tiempo llevo en este mundo, menos me gusta: «El usuario es el eslabón
Hay una frase que utilizamos muchísimo en ciberseguridad y que, cuanto más tiempo llevo en este mundo, menos me gusta: «El usuario es el eslabón
Hay una pregunta que hace unos años habría sonado bastante extraña: ¿Quién sabe dónde estás ahora mismo? Probablemente el teléfono, también tu operador, quizá alguna
Hay malware que quiere que sepas que ha entrado en tu ordenador. El ransomware es probablemente el ejemplo más evidente, cifra tus archivos, cambia el
Hay algo curioso en la seguridad, muchas veces no necesitamos estar seguros para comportarnos como si lo estuviéramos. Una cámara en una esquina. Un cartel
Hay algo que me gusta especialmente de Focus y que, visto desde la ciberseguridad, resulta bastante más interesante de lo que parece a primera vista.

Cuando pensamos en ingeniería social, normalmente nos vienen a la cabeza correos falsos, llamadas de supuestos técnicos de soporte o alguien intentando conseguir nuestras credenciales
Otra vuelta al Sol, si ya sé que es un tópico muy repetido, pero cuando trabajas con tecnología, la vida parece que pasa mas rápido, un nuevo descubrimiento, otro avance, un nuevo protocolo o cómo alguien publica que se puede explotar una vulnerabilidad de una manera todavía más creativa.
El próximo 09 de Octubre en Hack By Security, comienza una nueva edición del Bootcamp de Ciberseguridad Defensiva y Ofensiva, 104 horas de sesiones online en directo, con acceso después a las clases, por si quieres repasar o volver a ver alguna parte de la sesión.
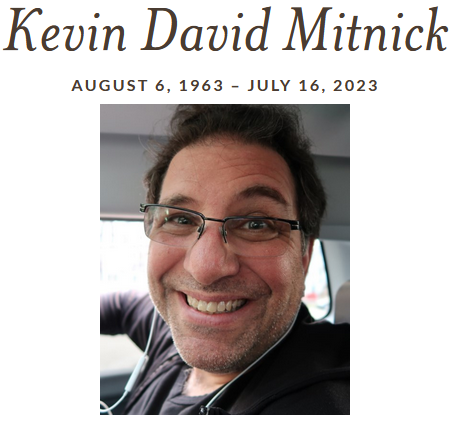
Hoy es un día triste para el equipo de HbS. Uno de nuestros iconos y referentes ha dicho adiós, Kevin Mitnick.
Hola hackers, en este post vamos a hablar de algo que nos sucedió a Miguel Ángel y a mi mientras estábamos repostando en una gasolinera y la verdad que nos resultó curioso, no recuerdo de donde veníamos, y, obviamente no vamos a decir ni la cadena de gasolineras ni el sitio en concreto, pero nos pareció cuanto menos gracioso.
vamos a definir qué es un zero-day o vulnerabilidad de día cero, un zero-day sería el tipo de clasificación de una vulnerabilidad nueva según es descubierta, es decir un #hacker haciendo una labor de I+D o simplemente trabajando en su día a día, localiza un agujero de seguridad que no está documentado no aparece en ningún sitio ni tiene asignado ningún CVE, en ese momento ha encontrado un zero-day.
Normalmente, antes de instalar cualquier aplicación me gusta «curiosear» acerca de su funcionamiento: conocer a qué servidores va a lanzar peticiones y qué tipos de datos recopila sobre mi dispositivo. Para ello, utilizo una herramienta que es MobSF.
Llevamos una temporada en la que han salido una serie de leaks de diferentes empresas o redes sociales, por un lado, tenemos a Facebook de
Un móvil puede ser una herramienta muy útil que nos puede ayudar o facilitar nuestra labor, a la hora de realizar una auditoría o pentesting. Aunque existen distribuciones como NetHunter que ya cuentan con
Como todos sabemos, la Ciberdelincuencia no descansa, siendo objetivos de #ciberataques tanto empresas como particulares y causando verdaderos estragos en nuestra corporación y nuestro día a día.
Hola hacker, los diccionarios son una parte muy importante a la hora de realizar un ataque de fuerza bruta, debemos tener en cuenta nuestro objetivo y, cuanto más sepamos de él, más posibilidades de éxito tendremos.
Una herramienta muy útil a la hora de realizar una auditoría de una página web es el propio navegador, a través de él podemos ver
Muy buenas hackers, para el artículo que escribo hoy os presentaré una máquina virtual vulnerable disponible en vulnhub, llamada sumo. La máquina la tenéis disponible en https://www.vulnhub.com/entry/sumo-1,480/ y es
Hola hackers, Hoy vamos a hablar de algo que muchos tenemos claro, pero creo que muchas empresas no, el bug bounty no es un pentesting o una auditoría, sí, ya sabemos que
¿Otro post de SQL injection? Sí, otro post de SQLi, el motivo es que no aprendemos y siguen apareciendo vulnerabilidades de este tipo, la última
El framework Metasploit es una herramienta de código abierto desarrollada en ruby, podéis incluso añadir vuestros propios desarrollos en ella (si no sabéis como apuntaos
¡Buenas tardes hacker! En el anterior post te expliqué cómo ocultar información dentro de un sistema mediante el uso de los NTFS Alternate Data Streams y en este vamos
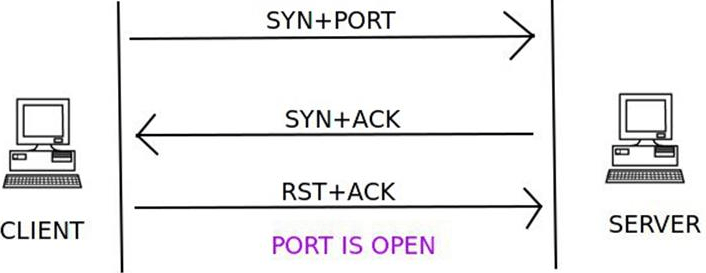
Una de las partes fundamentales tanto del auditor de seguridad o hacker, como del administrador de sistemas, es saber qué pasa en la red, ambos deben
Os dejo el write up de la máquina Raven de vulnhub, espero que os guste. URL de Vulnhub https://www.vulnhub.com/entry/raven-1,256 Descripción Debemos acceder como root y