> Base de conocimientos

Artículos con trucos, consejos y contenidos interesantes sobre hacking ético y ciberseguridad.

¿Qué es un zero-day y cómo combatirlos?

vamos a definir qué es un zero-day o vulnerabilidad de día cero, un zero-day sería el tipo de clasificación de una vulnerabilidad nueva según es descubierta, es decir un #hacker haciendo una labor de I+D o simplemente trabajando en su día a día, localiza un agujero de seguridad que no está documentado no aparece en ningún sitio ni tiene asignado ningún CVE, en ese momento ha encontrado un zero-day.
CVE, CWE, CAPEC, CVSS, vaya lío…

Tranquilos #hackers, que todo es más sencillo de lo que parece, si ya lleváis tiempo trabajando en #ciberseguridad seguro que os sonarán estos términos, si sois más o menos noveles es posible que os lieis, pero todo es más sencillo de lo que parece, así que vamos por partes definiendo cada término.

Invierte tu tiempo en My Public Inbox

En el artículo de hoy, quiero hablaros de MyPublicInbox y del potencial que tiene esta plataforma, la cual, en el caso de Hack by Security, hemos utilizado (y seguimos haciéndolo) en numerosas ocasiones para contactar con cientos de perfiles públicos.

Como convertirte en hacker

Lo primero, como es lógico, es definir el término #hacker, y luego ya veremos las capacidades o características que se deben tener para ser hacker.

¿Cuánto valen tus datos?

Llevamos una temporada en la que han salido una serie de leaks de diferentes empresas o redes sociales, por un lado, tenemos a Facebook de

Estafas por correo ordinario

Se habla mucho del phishing en correos electrónicos, ransomware, exploits, … pero la verdad es que las estafas de toda la vida siguen estando ahí, muy presentes y no es tan difícil caer en ellas.

0xWORD te regala TEMPOS en MyPublicInbox

Siempre hay que sacar hueco para seguir aprendiendo y disfrutar de grandes libros y si encima nos divertimos mientras leemos, que mas se puede pedir. Si te perdiste nuestra entrada donde recomendamos libros de hacking, te dejo el enlace aquí;  por esto mismo, hoy os traemos y recomendamos, algunos libros de nuestros amigos de 0xWORD los cuales llevan incluidos TEMPOS de MyPublicInbox para que podáis contactar con los propios autores y cientos de perfiles públicos. 

Libros de Hacking de 0xWord

Hoy, y a petición de nuestros alumnos, hemos decidido dedicarle este articulo a nuestros compañeros de 0xWORD ya que todos coincidís en la misma pregunta: 

«¿Qué libros de Hacking nos recomendáis?… «

Phishing Anthology

Por aquí os traigo una breve y humilde aportación sobre los últimos #Ciberataques por #Phising que recibimos a diario. Supongo que, como todos, recibimos cientos

Hackeando ando…

Un móvil puede ser una herramienta muy útil que nos puede ayudar o facilitar nuestra labor, a la hora de realizar una auditoría o pentesting. Aunque existen distribuciones como NetHunter que ya cuentan con

Buzón de ayuda

Como todos sabemos, la Ciberdelincuencia no descansa, siendo objetivos de #ciberataques tanto empresas como particulares y causando verdaderos estragos en nuestra corporación y nuestro día a día.

Diccionarios ¿son importantes?

Hola hacker,  los diccionarios son una parte muy importante a la hora de realizar un ataque de fuerza bruta, debemos tener en cuenta nuestro objetivo y, cuanto más sepamos de él, más posibilidades de éxito tendremos.

Browser hacking

Una herramienta muy útil a la hora de realizar una auditoría de una página web es el propio navegador, a través de él podemos ver

Vishing

Hoy voy a ser un poco más espeso, pero poco, vamos con algo de teoría; el término vishing deriva de la unión de dos palabras o términos

Sumo – Write Up

Muy buenas hackers, para el artículo que escribo hoy os presentaré una máquina virtual vulnerable disponible en vulnhub, llamada sumo.  La máquina la tenéis disponible en https://www.vulnhub.com/entry/sumo-1,480/ y es

Pentesting Vs Bug Bounty

Hola hackers, Hoy vamos a hablar de algo que muchos tenemos claro, pero creo que muchas empresas no, el bug bounty no es un pentesting o una auditoría, sí, ya sabemos que

SQL Injection

¿Otro post de SQL injection? Sí, otro post de SQLi, el motivo es que no aprendemos y siguen apareciendo vulnerabilidades de este tipo, la última

Metasploit (cheat sheet)

El framework Metasploit es una herramienta de código abierto desarrollada en ruby, podéis incluso añadir vuestros propios desarrollos en ella (si no sabéis como apuntaos

Escaneado puertos

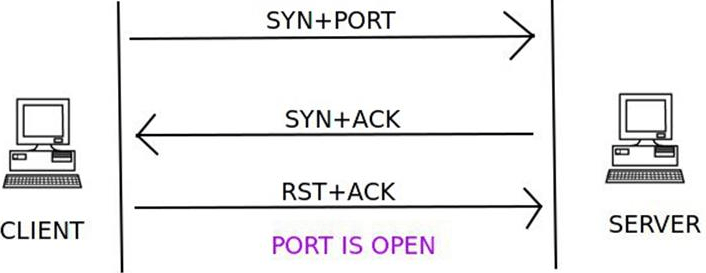
Una de las partes fundamentales tanto del auditor de seguridad o hacker, como del administrador de sistemas, es saber qué pasa en la red, ambos deben

Raven – Write Up

Os dejo el write up de la máquina Raven de vulnhub, espero que os guste. URL de Vulnhub https://www.vulnhub.com/entry/raven-1,256 Descripción Debemos acceder como root y

NTFS Alternate Data Stream ADS

¡Buenas tardes hacker! Hoy vas a ver NTFS Alternate Data Stream (ADS), técnica utilizada para ocultar información y programas dentro de un sistema. Pero ¿para qué sirve ocultar

Resumen de privacidad

Esta web utiliza cookies para que podamos ofrecerte la mejor experiencia de usuario posible. La información de las cookies se almacena en tu navegador y realiza funciones tales como reconocerte cuando vuelves a nuestra web o ayudar a nuestro equipo a comprender qué secciones de la web encuentras más interesantes y útiles.